Microsoft Authenticator
autorstwa Microsoft Corporation
4,7
- Bezpieczeństwo
- 100% Safe
- Kategoria
- Dla firm
- Oceny
- 4,7
- Cena
- Free
- Pobierz
- 100.00M
Ta aplikacja jest bezpieczna, niezawodna i bezpłatna w instalacji. Możesz ją szybko pobrać bez ryzyka zainfekowania złośliwym oprogramowaniem.
Zrzuty ekranu
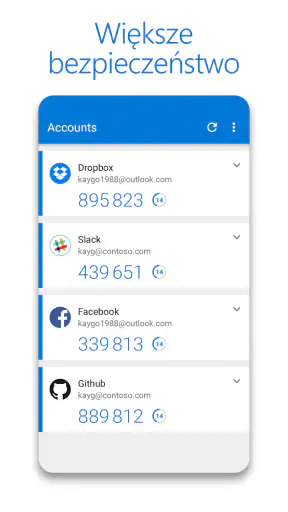
 Analiza autorstwa Getfullapps
Logowanie do kont coraz częściej wymaga czegoś więcej niż samego hasła, a właśnie w takim momencie przydaje się Microsoft Authenticator. Po kilku dniach używania widzę w nim przede wszystkim praktyczne narzędzie do potwierdzania tożsamości, a nie aplikację, którą otwiera się dla samego korzystania. Jej zadanie jest proste: pomóc zalogować się bez wpisywania hasła albo potwierdzić, że to naprawdę ja próbuję wejść na konto.
To bezpłatna aplikacja firmy Microsoft Corporation z kategorii narzędzi dla firm, ale nie oznacza to, że jest przeznaczona wyłącznie dla administratorów. Skorzystają z niej pracownicy, studenci, osoby używające kont Microsoft oraz wszyscy, którzy chcą ograniczyć zależność od haseł. W sklepie ma średnią 4,7 przy około 2,8 miliona ocen, a liczba instalacji przekroczyła 100 milionów. Taka skala dobrze pokazuje, że nie jest to niszowy dodatek, lecz rozwiązanie używane w bardzo różnych sytuacjach.
Pierwszy tydzień: szybki zysk i rozsądny start
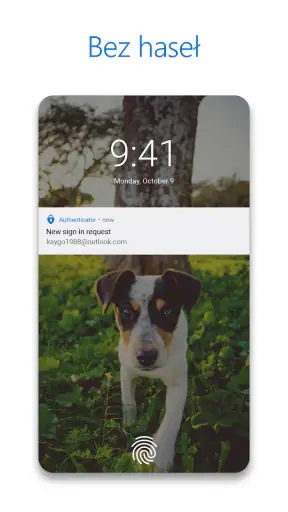
W pierwszych dniach najbardziej doceniam to, że korzyść widać od razu: zamiast przepisywać kod z wiadomości, mogę zatwierdzić logowanie na telefonie. Ten początkowy efekt nie powinien jednak skłaniać do dodawania wszystkich kont bez zastanowienia. Najpierw wybieram jedno konto, konfiguruję je zgodnie z instrukcjami danej usługi i wykonuję próbne logowanie, gdy mam czas spokojnie sprawdzić każdy krok.
Ten test odpowiada na praktyczne pytanie: czy aplikacja będzie wygodna na moim konkretnym telefonie? Sprawdzam, czy powiadomienie jest widoczne, czy potrafię rozpoznać konto i czy kod da się wpisać bez pośpiechu. Jeżeli korzystam z czytnika ekranu, powiększonego tekstu lub innego ustawienia dostępności, właśnie wtedy warto upewnić się, że cały proces jest zrozumiały, a nie dopiero podczas pilnego logowania.
Po udanej próbie dodaję następne profile stopniowo. Przy kilku kontach nazwy powinny jasno wskazywać, które jest prywatne, a które służbowe. Nie jest to tylko porządkowanie ekranu: kiedy pojawia się żądanie zatwierdzenia, łatwiej zauważyć, że dotyczy innego konta, niż właśnie używam. Najważniejszy nawyk od pierwszego dnia to zatwierdzanie wyłącznie logowania, które samodzielnie rozpocząłem.
Warto też od razu sprawdzić, jak odzyskać dostęp do konkretnego konta, zanim telefon stanie się jedynym sposobem potwierdzania tożsamości. Procedury zależą od usługi, dlatego nie zakładam, że sama instalacja aplikacji zabezpiecza mnie przed skutkami zgubienia, uszkodzenia czy rozładowania urządzenia. To niewielki wysiłek na starcie, który później może oszczędzić sporo nerwów.
Jak Microsoft Authenticator sprawdza się w codziennym użyciu
W codziennym użyciu najbardziej liczy się nie samo zatwierdzenie logowania, lecz to, czy potrafię szybko rozpoznać, którego konta dotyczy prośba i czy sam ją wywołałem. Dlatego przy kilku profilach przydaje się konsekwentne nazewnictwo, a w razie nieoczekiwanego komunikatu lepiej przerwać czynność i sprawdzić sytuację niż działać odruchowo.
Artykuły, które warto przeczytać w następnej kolejności

Magic Tiles 3 zamienia krótką przerwę w próbę rytmu

WhatsApp rośnie dzięki rozmowom, które skupiają całe życie towarzyskie

Vehicle Masters nagradza cierpliwość i precyzję za kierownicą

Clash Royale pod presją: co się dzieje po błędzie, przerwaniu meczu i utracie połączenia

Amazon Zakupy: kiedy przyjedzie paczka? Śledzenie przesyłki w praktyce

Ludo King® i przyszłość planszówek na telefon: sama kostka już nie wystarczy
Czytelność i nawigacja bez zbędnego chaosu
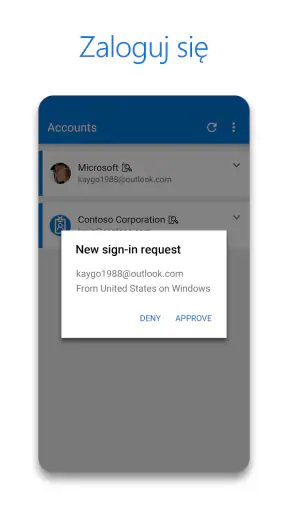
Największą zaletą aplikacji jest to, że po konfiguracji nie wymaga ode mnie ciągłego zastanawiania się, gdzie kliknąć. Gdy loguję się do obsługiwanego konta, na telefonie pojawia się prośba o potwierdzenie. Zamiast przepisywać kod z wiadomości lub szukać go w skrzynce, mogę zaakceptować albo odrzucić próbę. To skraca cały proces, szczególnie kiedy logowanie wykonuję kilka razy w ciągu dnia.
Interfejs jest podporządkowany konkretnym zadaniom. Nie ma tu rozbudowanej tablicy z wiadomościami, reklamami ani funkcji, które odciągałyby uwagę od zabezpieczenia konta. Dla mnie to ważne, bo aplikacja uwierzytelniająca powinna być przewidywalna. Otwieram ją po to, aby sprawdzić, co właśnie próbuje się wydarzyć, i podjąć decyzję.
Warto jednak odróżnić prostotę obsługi od prostoty pierwszej konfiguracji. Samo dodanie konta może wymagać przejścia przez ustawienia zabezpieczeń konkretnej usługi, zeskanowania kodu konfiguracji albo wpisania kodu jednorazowego. To nie jest trudne dla osoby obytej z ustawieniami kont, ale początkujący użytkownik może potrzebować spokojnie przeczytać instrukcje wyświetlane podczas procesu. Najlepiej skonfigurować aplikację wtedy, gdy mam dostęp do konta i zapasową metodę logowania, a nie dopiero w chwili pilnej potrzeby.
Jedną z praktycznych funkcji jest obsługa kodów generowanych w aplikacji. Dzięki temu nie muszę czekać na wiadomość tekstową, a kod może być dostępny także wtedy, gdy telefon nie ma połączenia z siecią komórkową. To istotna różnica względem samego SMS-a. Jednocześnie trzeba pamiętać, że kod ma krótki czas ważności, więc jego przepisanie wymaga odrobiny uwagi.
Jeśli korzystam z wielu kont, ekran może stać się mniej wygodny. Wtedy warto od razu nadawać wpisom rozpoznawalne nazwy i usuwać te, których już nie używam. To drobna czynność, ale ogranicza ryzyko potwierdzenia niewłaściwego konta. Przy dużej liczbie profili sama aplikacja nie rozwiązuje problemu organizacji — porządek trzeba utrzymać własnymi nawykami.
Obsługa różnych sposobów odbioru informacji
Pod względem dostępności Microsoft Authenticator ma mocny punkt: nie opiera bezpieczeństwa wyłącznie na jednym kanale. W zależności od konfiguracji konta mogę potwierdzić logowanie w aplikacji albo użyć kodu. To daje pewną elastyczność osobom, dla których szybkie odczytanie powiadomienia, przepisanie krótkiego ciągu znaków lub wykonanie określonego gestu jest wygodniejsze.
W praktyce wiele zależy jednak od ustawień telefonu. Czytelność komunikatów będzie związana z rozmiarem tekstu, kontrastem i sposobem prezentowania powiadomień w systemie Android lub iOS. Sama aplikacja nie zastąpi ustawień ułatwień dostępu urządzenia. Osoba z wadą wzroku powinna przed właściwą konfiguracją sprawdzić, czy komunikaty logowania są dla niej wystarczająco wyraźne i czy czytnik ekranu poprawnie odczytuje najważniejsze elementy.
Dla osoby z ograniczoną sprawnością dłoni zaletą może być ograniczenie liczby czynności. Jedno potwierdzenie bywa wygodniejsze niż wpisywanie długiego hasła oraz kodu z wiadomości. Z drugiej strony aplikacja nadal wymaga precyzyjnego dotknięcia odpowiedniej opcji. Jeśli telefon jest używany w ruchu, przy słabym oświetleniu albo jedną ręką, łatwo kliknąć zbyt szybko. Dlatego nie traktowałbym jej jako rozwiązania całkowicie bezobsługowego.
Najważniejsza wskazówka bezpieczeństwa dotyczy nieoczekiwanych próśb. Jeżeli powiadomienie pojawia się, choć sam nie próbuję się logować, nie należy zatwierdzać go tylko dlatego, że przycisk jest pod ręką. W takiej sytuacji odrzucenie żądania i sprawdzenie konta jest rozsądniejsze. To szczególnie ważne dla osób, które mogą mieć trudność z odróżnieniem zwykłego komunikatu od podejrzanej próby — warto wyrobić sobie prostą zasadę: potwierdzam wyłącznie logowanie rozpoczęte przeze mnie.
Dostęp w domu, pracy i poza zasięgiem
Najbardziej przekonujące zastosowanie widzę w typowym dniu pracy. Rano otwieram firmową usługę na komputerze, wpisuję dane konta, a telefon pokazuje prośbę o potwierdzenie. Nie muszę szukać kartki z hasłem ani przełączać się do wiadomości SMS. Jeśli korzystam z kilku urządzeń, ten sam mechanizm pomaga zachować podobny sposób logowania bez zapisywania haseł w przypadkowych miejscach.
Authenticator przydaje się również podczas pracy zdalnej. Gdy łączę się z usługą firmową z prywatnego laptopa albo z innego miejsca, dodatkowe potwierdzenie utrudnia dostęp osobie, która znałaby samo hasło. Nie oznacza to oczywiście, że aplikacja rozwiązuje wszystkie problemy bezpieczeństwa. Nadal trzeba chronić telefon, blokować ekran i uważać na fałszywe wiadomości.
W podróży przewagę może dać generowanie kodów bez polegania na wiadomości tekstowej. To wygodne, gdy jestem za granicą, mam ograniczony dostęp do sieci komórkowej albo korzystam z urządzenia tylko przez Wi-Fi. Trzeba jednak pamiętać, że utrata telefonu może skomplikować logowanie. Dlatego konfigurację warto zakończyć dopiero po sprawdzeniu alternatywnej metody odzyskania dostępu oferowanej przez dane konto.
Właśnie tutaj pojawia się ważny kompromis. Aplikacja zwiększa ochronę, ale jednocześnie staje się częścią procesu logowania. Jeśli telefon jest rozładowany, uszkodzony lub zostawiony w domu, szybki dostęp może zamienić się w problem. Nie jest to argument przeciwko Authenticatorowi, tylko powód, aby nie ignorować procedur odzyskiwania konta. Najlepszy efekt daje połączenie aplikacji z aktualnym numerem telefonu, drugim urządzeniem albo inną metodą zapasową, jeśli dana usługa ją obsługuje.
Wartość, która zostaje po pierwszym efekcie
Po miesiącu używania pytam siebie nie o to, czy aplikacja nadal robi wrażenie, ale czy rzeczywiście upraszcza powtarzalną czynność. W przypadku logowań odpowiedź zależy od tego, jak często korzystam z obsługiwanych kont. Osoba, która codziennie otwiera firmowe usługi i konto Microsoft, będzie regularnie korzystać z potwierdzeń. Kto loguje się rzadko, może docenić raczej dodatkową ochronę niż oszczędność czasu.
To właśnie powtarzalność nadaje aplikacji trwałą wartość. Nie muszę pamiętać o otwieraniu jej w ramach osobnego rytuału; zwykle wchodzę do usługi, a potwierdzenie pojawia się wtedy, gdy jest potrzebne. Mimo to nie warto bezmyślnie akceptować każdej prośby, byle szybciej wrócić do pracy. Kilka sekund na sprawdzenie, czy to właściwe konto i właściwy moment, jest częścią sensownego korzystania.
Praktyczny przykład to poranny dostęp do poczty służbowej na komputerze, a później logowanie do tego samego środowiska z laptopa poza biurem. Telefon jest pod ręką, więc potwierdzenie zastępuje szukanie kodu SMS. Jeśli powiadomienie pojawiłoby się, gdy nie próbuję wejść na konto, nie traktuję go jako uciążliwej pomyłki do szybkiego zatwierdzenia, lecz jako sygnał, by odmówić i sprawdzić sytuację.
W porównaniu z SMS-em aplikacja daje mi wygodniejszy sposób potwierdzenia i kody, które nie wymagają odbioru wiadomości tekstowej. W porównaniu z samym hasłem dodaje kolejny krok, ale ten krok ma sens, gdy konto jest ważne. Nie jest to jednak dokładnie to samo co menedżer haseł: taki program pomaga przechowywać i wypełniać hasła, podczas gdy Authenticator zajmuje się potwierdzaniem logowania. Dla wielu osób te narzędzia uzupełniają się, zamiast konkurować.
Podobnie wybór między aplikacją a fizycznym kluczem bezpieczeństwa zależy od codziennych przyzwyczajeń. Klucz może być lepszy dla kogoś, kto chce ograniczyć korzystanie z telefonu podczas logowania i akceptuje noszenie dodatkowego urządzenia. Authenticator jest naturalniejszy dla osoby, która i tak ma telefon przy sobie. Wybierając, nie kieruję się samą liczbą kroków, lecz tym, czy będę w stanie konsekwentnie używać metody i zachować dostęp w razie problemów.
Co może utrudniać korzystanie
Największą barierą nie jest codzienna obsługa, lecz zależność od poprawnej konfiguracji. Użytkownik może mieć wrażenie, że wystarczy zainstalować aplikację, a tymczasem każde konto musi zostać połączone z nią osobno. W środowisku firmowym część ustawień może być narzucona przez administratora, więc nie zawsze samodzielnie wybiorę preferowaną metodę potwierdzania.
Drugą trudnością jest ryzyko pomyłki przy zatwierdzaniu. Powiadomienie może pojawić się w chwili, gdy jestem zajęty, prowadzę samochód jako pasażer, mam słabe oświetlenie albo korzystam z telefonu przez rękawiczki. Szybkość nie powinna być ważniejsza od sprawdzenia, czy logowanie rzeczywiście rozpocząłem. Dla części osób bezpieczniejszy będzie kod wpisywany świadomie, choć jest mniej wygodny.
Trzeba też zaakceptować, że nie każda strona internetowa i nie każda aplikacja korzysta z tego samego systemu. Microsoft Authenticator najlepiej pasuje do kont i usług, które go obsługują. Jeśli używam wielu niezależnych serwisów, mogę potrzebować dodatkowego narzędzia do kodów jednorazowych albo klucza bezpieczeństwa. W takim scenariuszu Authenticator nie musi zastąpić wszystkich metod, lecz może być jednym z elementów większego zestawu.
Dla osoby, która chce wyłącznie przechowywać hasła, nie będzie to właściwy wybór. Aplikacja nie jest zamiennikiem menedżera haseł. Z kolei użytkownik oczekujący logowania bez telefonu może lepiej ocenić fizyczny klucz bezpieczeństwa, o ile dana usługa go obsługuje. Klucz bywa bardzo odporny na przypadkowe zatwierdzenia, ale wymaga noszenia dodatkowego urządzenia. Authenticator wygrywa wygodą, ponieważ telefon zwykle i tak mam przy sobie.
Źródłem zmęczenia może być nie sama aplikacja, lecz rozdrobnienie metod logowania. Jedno konto prosi o zatwierdzenie, inne wymaga kodu, a jeszcze inne nie obsługuje tego rozwiązania. Jeśli próbuję używać jej jako uniwersalnego centrum do każdego serwisu, szybko pojawia się rozczarowanie. Lepiej traktować ją jako część zestawu zabezpieczeń, przeznaczoną przede wszystkim dla kont, które rzeczywiście potrafią z nią współpracować.
Zmiana telefonu także wymaga odrobiny planowania. Nie usuwam starego urządzenia ani wpisów, dopóki nie potwierdzę, że nowe poprawnie obsługuje logowanie do najważniejszych kont. Przy pracy służbowej warto sprawdzić, czy organizacja nie wymaga określonego sposobu konfiguracji. Gdy zarządza nim administrator, samodzielne eksperymentowanie z metodami potwierdzania może być po prostu mniej wygodne niż poproszenie o jasną instrukcję.
Wskazówki, które naprawdę ułatwiają start
Po instalacji nie zaczynałbym od dodawania wszystkich kont naraz. Lepiej skonfigurować najpierw jedno, sprawdzić logowanie na komputerze i upewnić się, że wiem, gdzie znaleźć kod oraz jak odrzucić nieznaną próbę. Dopiero potem warto przenieść kolejne profile. Taki etap próbny pozwala zauważyć problemy z powiadomieniami, czytelnością lub dostępem do telefonu, zanim aplikacja stanie się niezbędna.
Drugą dobrą praktyką jest wykonanie testu w spokojnych warunkach. Po konfiguracji mogę wylogować się z usługi i ponownie zalogować, mając pod ręką zapasową metodę. Sprawdzam wtedy nie tylko, czy pojawia się komunikat, ale także czy rozpoznaję konto i wiem, co zrobić, gdy powiadomienie nie przyjdzie. To bardziej wartościowe niż samo założenie, że wszystko działa, bo aplikacja została dodana do telefonu.
Jeśli korzystam z telefonu służbowego i prywatnego, warto wcześniej ustalić, które urządzenie będzie głównym miejscem potwierdzania. Przypadkowe rozdzielenie kont między dwa telefony może później powodować zamieszanie. Przy zmianie urządzenia nie należy usuwać starej konfiguracji przed sprawdzeniem nowej. Najpierw przenoszę dostęp, wykonuję próbę logowania, a dopiero potem porządkuję poprzedni telefon.
Wersja 6.2608.5658 działa na urządzeniach z Androidem od wersji 8.0, więc przed instalacją warto sprawdzić system telefonu. Aplikacja jest oznaczona jako odpowiednia dla osób od trzeciego roku życia, ale jej rzeczywisty odbiorca to przede wszystkim osoba posiadająca konto wymagające dodatkowego uwierzytelniania. Sama niska granica wiekowa nie oznacza, że konfiguracja będzie zrozumiała dla każdego dziecka bez pomocy dorosłego.
Dla kogo to dobry wybór, a kto powinien poszukać czegoś innego
Poleciłbym Microsoft Authenticator osobie, która regularnie loguje się do kont Microsoft lub firmowych usług i chce ograniczyć wpisywanie haseł. Dobrze pasuje też do użytkownika podróżującego, pracującego zdalnie oraz korzystającego z kilku urządzeń. Jego największą wartością jest połączenie szybkiego potwierdzania z możliwością użycia kodu, gdy powiadomienie nie jest wygodne.
Nie wybrałbym go jako jedynego rozwiązania dla osoby, która często gubi telefon, nie ma przygotowanej metody odzyskiwania dostępu albo oczekuje jednego narzędzia do wszystkich serwisów internetowych. W takim przypadku lepsze może być połączenie menedżera haseł z kluczem bezpieczeństwa lub inną aplikacją obsługującą szeroki zestaw kont. Wybór zależy od tego, czy ważniejsza jest wygoda telefonu, niezależność od urządzenia mobilnego czy centralne przechowywanie danych logowania.
Po stronie dostępności oceniam aplikację pozytywnie, ale bez przesadnych obietnic. Ułatwia ograniczenie wpisywania haseł, pozwala korzystać z więcej niż jednego sposobu potwierdzenia i może dobrze współpracować z ustawieniami telefonu. Nie usuwa jednak wszystkich barier. Małe elementy, presja czasu, konieczność ochrony urządzenia oraz problem utraty telefonu nadal pozostają realne.
Werdykt po dłuższym używaniu
Microsoft Authenticator jest bezpłatny, ma ocenę PEGI 3 i został wydany 13 stycznia 2015 roku, więc należy do dojrzałych narzędzi tego typu. Dla mnie jego sens nie polega na liczbie funkcji, lecz na tym, że codzienne logowanie może stać się krótsze i bezpieczniejsze. Najlepiej działa wtedy, gdy wygodę łączę z planem awaryjnym, zamiast traktować telefon jako jedyny klucz do wszystkich kont.
Moja końcowa ocena jest więc wyraźnie pozytywna. Microsoft Authenticator polecam osobom, które chcą odejść od samego hasła, ale nadal potrzebują prostego sposobu potwierdzania logowania. Warto poświęcić kilka minut na uporządkowaną konfigurację, sprawdzić czytelność komunikatów i przygotować odzyskiwanie dostępu. Dzięki temu aplikacja nie tylko chroni konto, ale też pozostaje użyteczna dla osób o różnych potrzebach i w różnych warunkach.
Zalety
- Obsługuje logowanie bez hasła za pomocą powiadomień push.
- Może przechowywać kody 2FA także dla usług innych firm.
- Synchronizuje dane między urządzeniami po zalogowaniu do konta Microsoft.
- Pozwala zatwierdzać logowania odciskiem palca lub rozpoznawaniem twarzy.
- Oferuje kopię zapasową danych, ułatwiając zmianę telefonu.
Wady
- Wymaga dostępu do internetu przy zatwierdzaniu części logowań.
- Konfiguracja kopii zapasowej bywa mniej intuicyjna na różnych platformach.
- Utrata telefonu może utrudnić odzyskanie dostępu bez kodów zapasowych.
- Powiadomienia push czasem docierają z opóźnieniem.
- Niektóre funkcje zależą od ustawień administratora konta firmowego.
Często zadawane pytania dotyczące Microsoft Authenticator
Czym jest Microsoft Authenticator i do czego służy?
Microsoft Authenticator to aplikacja zabezpieczająca konta internetowe za pomocą uwierzytelniania wieloskładnikowego. Po skonfigurowaniu może generować jednorazowe kody, wysyłać powiadomienia do zatwierdzenia logowania oraz obsługiwać logowanie bez hasła. Aplikacja współpracuje przede wszystkim z kontami Microsoft, ale można ją także używać z wieloma innymi usługami obsługującymi standardy, takie jak TOTP.
Czy Microsoft Authenticator jest darmowy i na jakich urządzeniach działa?
Microsoft Authenticator można pobrać i używać bezpłatnie na urządzeniach z systemem Android oraz iOS. Do działania potrzebny jest kompatybilny smartfon, a w zależności od wybranej funkcji także dostęp do internetu, na przykład podczas zatwierdzania powiadomienia. Niektóre opcje mogą zależeć od rodzaju konta, ustawień organizacji lub usług Microsoft używanych przez użytkownika.
Czy aplikacja działa bez dostępu do internetu?
Tak, Microsoft Authenticator może generować jednorazowe kody dostępu również wtedy, gdy telefon nie ma połączenia z internetem ani siecią komórkową. Jest to przydatne podczas podróży lub w miejscach ze słabym zasięgiem. Powiadomienia wymagające zatwierdzenia logowania zazwyczaj potrzebują jednak połączenia internetowego, dlatego warto wcześniej skonfigurować metodę kodów zapasowych.
Czy Microsoft Authenticator jest bezpieczny?
Aplikacja znacząco zwiększa bezpieczeństwo kont, ponieważ samo hasło nie wystarcza do zalogowania. Użytkownik może potwierdzać logowanie powiadomieniem, kodem lub inną skonfigurowaną metodą. Trzeba jednak zachować ostrożność i nie akceptować nieoczekiwanych próśb. Warto również włączyć blokadę aplikacji, korzystać z aktualnego systemu oraz przechowywać kody odzyskiwania w bezpiecznym miejscu.
Co zrobić, jeśli zgubię telefon albo zmienię urządzenie?
Przed zmianą lub utratą telefonu najlepiej skonfigurować dodatkową metodę logowania, na przykład zapasowy numer telefonu, drugi klucz bezpieczeństwa albo kody odzyskiwania. W zależności od konta część ustawień może być możliwa do odtworzenia z kopii zapasowej, ale nie należy traktować tego jako jedynego zabezpieczenia. Po utracie urządzenia warto natychmiast usunąć je z ustawień konta i zmienić hasło.
Przeczytaj o Microsoft Authenticator w swoim języku

Microsoft Authenticator
Ta witryna zawiera niezależne informacje o aplikacjach innych firm i nie jest powiązana z żadną z prezentowanych tu aplikacji ani nie jest ich właścicielem, deweloperem czy dystrybutorem. Nazwy aplikacji, logotypy i znaki towarowe należą do ich właścicieli. Dane dewelopera podano w celach informacyjnych. Skontaktuj się bezpośrednio z deweloperem za pośrednictwem adresu noreply@microsoft.com, odwiedź stronę http://msdn.microsoft.com/en-us/library/azure/dn858223.aspx lub zapoznaj się z jego http://go.microsoft.com/fwlink/?linkid=282053.